Faits vérifiés
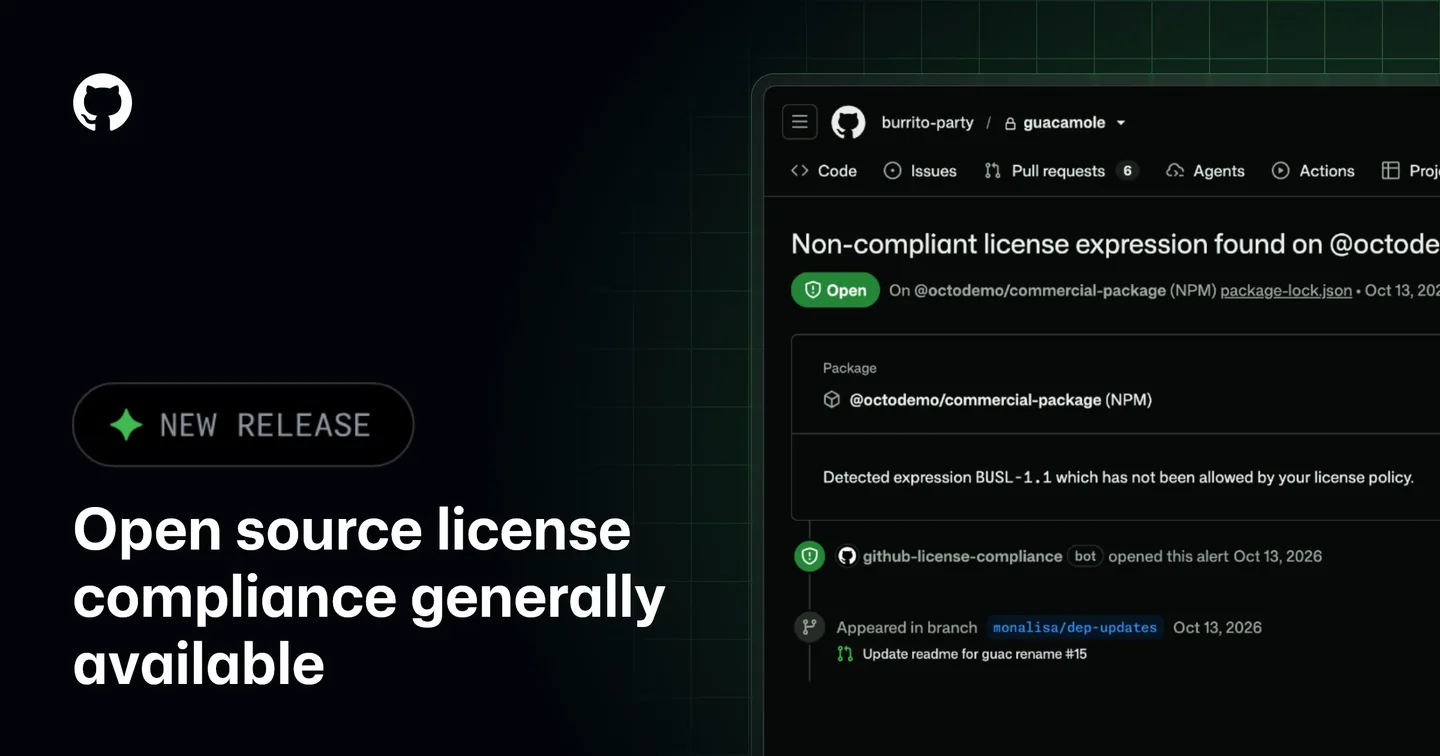
- La fonction couvre Enterprise Cloud, y compris avec résidence de données, pour les dépôts disposant de GitHub Code Security.
- Un ruleset peut imposer Require license compliance results before merging ; les dépendances non conformes exigent remplacement, modification de politique ou exception.
- Des APIs gèrent la politique et vérifient les packages, afin que les agents puissent éviter de proposer une dépendance interdite. Les changements de politique génèrent des événements d’audit.
Ce qui change
Le contrôle peut intervenir avant la proposition de package, pas seulement au moment de fusionner.
Implication pratique
Brancher l’API de conformité sur la sélection de dépendances et conserver la revue humaine.
Disponibilité
Belgique/EEE : aucune exclusion régionale explicite dans la source ; disponibilité à confirmer selon le compte, le plan et la région de service.
Limites et incertitudes
Une politique automatisée ne remplace pas l’interprétation juridique d’une licence ni la connaissance du mode de distribution du produit.